Microsoft 365 & Outlook Down Global 9 Jam, BSSN Keluarkan Peringatan Keras Pencurian Akun
BACA JUGA:
JAKARTA (Mtimes) – Layanan Microsoft 365 lumpuh global sejak Jumat dini hari (13/11/2026), Badan Siber dan Sandi Negara (BSSN) langsung keluarkan peringatan keras.
Gangguan mulai terdeteksi Kamis (12/11) pukul 18.00 UTC atau Jumat (13/11) pukul 01.00 WIB dan berdampak ke lebih dari 74 negara termasuk Indonesia. Downdetector mencatat puncak 128.874 laporan untuk Outlook dan hampir 130.000 laporan untuk Microsoft 365 secara total.
Apa yang Down?
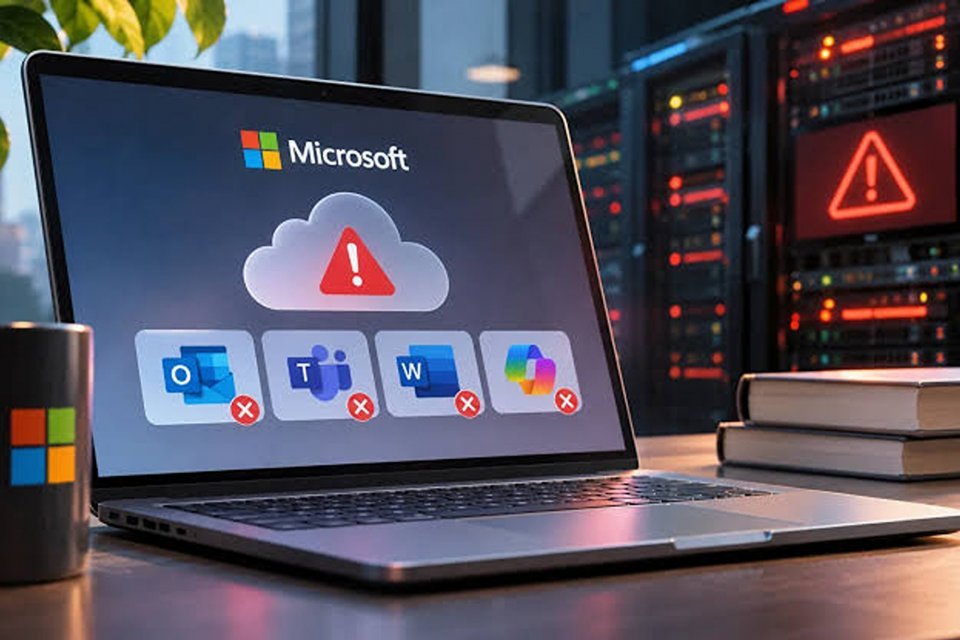
Microsoft mencatat insiden dengan kode MO1550821 dan EX1550543. Layanan yang terdampak:
- Outlook / Exchange Online (tidak bisa buka inbox, kirim/terima email)
- Microsoft Teams (rapat virtual gagal)
- SharePoint Online, OneDrive
- Microsoft 365 Copilot, Word, Excel, PowerPoint
- Microsoft Defender XDR, Intune
Di Indonesia, laporan mulai melonjak pukul 00.38 WIB untuk Outlook dan 00.51 WIB untuk Microsoft 365. Hingga pukul 09.00 WIB indikator Downdetector masih merah.
Microsoft mengonfirmasi: bukan serangan siber
“Kami menemukan beban yang meningkat bukan didorong oleh kenaikan trafik, melainkan oleh sejumlah server yang tiba-tiba tidak tersedia, sehingga membebani infrastruktur yang tersisa,” tulis Microsoft lewat @MSFT365Status pukul 00.54 WIB.
Proses inti untuk membangun koneksi aman di server kewalahan dan gagal health check, lalu dikeluarkan dari sistem. Microsoft sudah hentikan semua deployment, alihkan trafik, dan restart server. Sebagian server pukul 03.30 GMT sudah kembali, tapi pemulihan bertahap.
Sikap BSSN: Waspada Pencurian Akun!
BSSN RI lewat Instagram resmi Jumat (13/11) menegaskan gangguan besar seperti ini rawan dimanfaatkan hacker.
“Gangguan layanan berskala besar dapat dimanfaatkan oleh pihak yang tidak bertanggung jawab sebagai momentum untuk melancarkan serangan phishing dan rekayasa sosial,” tulis BSSN.
4 Modus yang Diwaspadai BSSN saat Microsoft Down
- Email Phishing Mengatasnamakan Microsoft/IT: Pelaku kirim email palsu judul “Verifikasi Akun”, “Reset Password”, “Pemulihan Akses Outlook”. Link mengarah ke halaman login palsu yang mirip portal Microsoft 365.
- MFA Fatigue Attack: Pengguna dibanjiri permintaan persetujuan Multi-Factor Authentication berulang kali sampai tidak sengaja klik Approve.
- Business Email Compromise (BEC): Memanfaatkan keterlambatan email untuk menyisipkan instruksi pembayaran palsu atau perubahan data dengan dalih mendesak.
- Penipuan via Telepon/SMS: Mengaku sebagai helpdesk Microsoft minta kode OTP.
Imbauan BSSN untuk Pengguna & Admin Kantor
- Cek status gangguan HANYA di laman resmi: status.cloud.microsoft atau info langsung dari tim TI kantor. Jangan klik link dari email tidak dikenal.
- Tolak permintaan MFA yang tidak kamu lakukan.
- Verifikasi instruksi transfer/ pembayaran lewat jalur lain (telepon kantor resmi), jangan lewat email yang delay.
- Admin pantau di Microsoft 365 Admin Center pakai kode insiden MO1550821.
BSSN menegaskan, sampai pemulihan penuh selesai, jangan terburu-buru melakukan reset password lewat link yang mencurigakan.